
文章发表于2026-11-10 09:23:41,归属【信息安全】分类,已有14人阅读
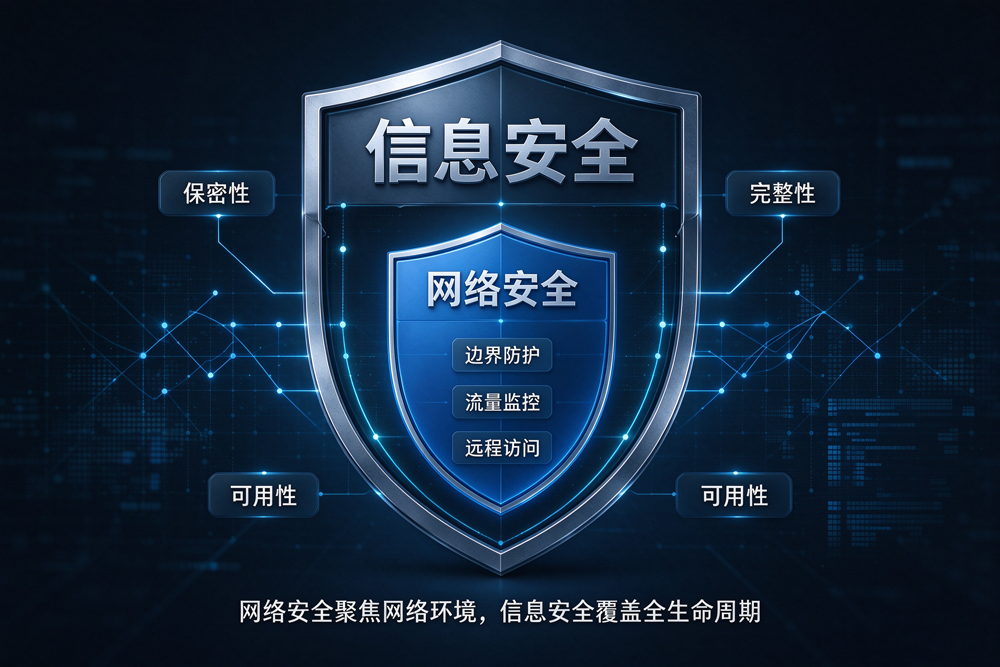
有区别。这不只是科技圈爱讨论的话题。对企业来说,无论是扩充安全团队、招聘信息安全分析师和网络安全分析师,还是搭建网络安全能力,都是绕不开的问题。
很多人习惯把网络安全当成信息安全的一个子集,但实际内涵远不止如此。随着两个领域各自发展成熟,厘清二者的差异变得越来越关键。
信息安全也常被称作“数据安全”。美国国家标准与技术研究院(NIST)将其定义为:保护信息与信息系统,防止未授权访问、使用、泄露、中断、篡改或销毁,以此保障保密性、完整性与可用性。
如今企业大量业务数据存储在计算机系统和云端,但过去数据是放在实体文件柜里的。存储方式变了,可有些机密敏感信息依旧以实体形式保存。信息安全的核心,是保障所有格式的数据安全。
信息安全从业者首先关注的就是数据的保密性(Confidentiality)、完整性(Integrity)、可用性(Availability),简称 CIA 三元组,这是信息防护工作的基础。
由此也能区分信息安全分析师和网络安全分析师:信息安全分析师管理各类大小计算机系统,目标是保护所有格式的数据,防范计算机相关犯罪。工作职责范围很广,包含监控网络活动、分析潜在安全风险与系统漏洞。
网络安全指保护计算机、服务器、网络、移动设备等电子系统中存储的数字信息,抵御未授权访问和各类恶意威胁。
网络安全工作需要识别重要数据、定位数据存储位置、评估潜在风险,再选用对应的方法与工具抵御各类风险。
信息安全分析师面向广义的各类信息开展管理;网络安全分析师则专门防护数字数据,对抗线上威胁。核心工作是识别关键数据、研判风险,借助工具抵御网络攻击。它的覆盖范围更窄,但专业度更高,聚焦复杂的数字数据安全。
如果企业仓库存放大量纸质机密文件,就必须部署物理安全措施,防止他人私自翻阅资料。
随着数据数字化,防护工作需要更高级的 IT 安全工具。台式机虽无法加装实体挂锁,但服务器机房仍可配置门锁等物理管控手段。也就是说,无论数据是实体纸质形式还是数字形式,都必须配置物理管控手段,阻止无关人员非法接触。
举例:美剧《黑客军团》就演绎了二者交叉的场景。主角艾略特利用信息安全体系最薄弱的环节——人,攻入防护不完善的内部网络。第一季第 5 集中,艾略特通过话术蒙骗工作人员,闯入安全存储机房,调节室内温度,销毁目标公司的磁带备份数据。虽然影视剧情经过艺术加工,但这个案例充分说明:必须对员工开展培训,使其能够识别线上入侵、线下物理渗透等各类攻击手段,从而筑牢安全防线。
信息安全的核心是保护企业全部数据,抵御一切形式的非法访问;网络安全则聚焦保护企业敏感数字数据,对抗电子层面的非法访问。
两种工作模式中,数据价值都是最高优先级。无论从事信息安全还是网络安全,都要分清组织内哪些数据最为关键,针对高价值数据部署对应的网络风险管理、监控管控策略。部分场景下,信息安全人员会协助网络安全人员划分数据防护优先级,再由网络安全人员落地具体防护方案。
过去十年,早在新冠疫情之前,安全行业格局就已经发生巨大改变,网络安全和信息安全的边界愈发模糊。两个部门职能经常互相融合,很难完全切割。
现实难题是,大多数企业团队没有专职信息安全人员,网络安全人员被迫承担大量额外工作。传统网络安全人员精通技术、防火墙、入侵防护系统,但不一定擅长数据价值评估。
但商业与技术的飞速发展正在快速改变现状。
数据安全对企业愈发重要,网络安全风险管理岗位也随之迭代,满足数据防护的需求。商业合作伙伴、投资者越来越重视安全能力,企业经常被问询数据防护成效、实体与网络风险管控水平。网络安全评级可以应对这类需求。
什么是网络安全评级?网络安全评级是企业可以使用的工具,主动缩小攻击面、降低安全风险。评级依托大规模数据扫描技术,从外部视角评估企业自身安全状态以及第三方合作生态。网络安全评级不靠主观经验,而是基于客观证据评估企业网络安全水平。
通过实时数据分析,安全评级可以客观展现安全项目落地效果,辅助安全决策。评级结果通俗易懂,可以向企业高管、董事会这类非技术人员,清晰汇报内部风险与供应商风险。
很多人会把网络安全、信息安全混为一谈,这不难理解。二者想要解答的核心问题本质上是相同的:
但二者并不等同。理解其中差异,选用合适的工具补齐能力短板,能够有效降低企业整体安全风险。